
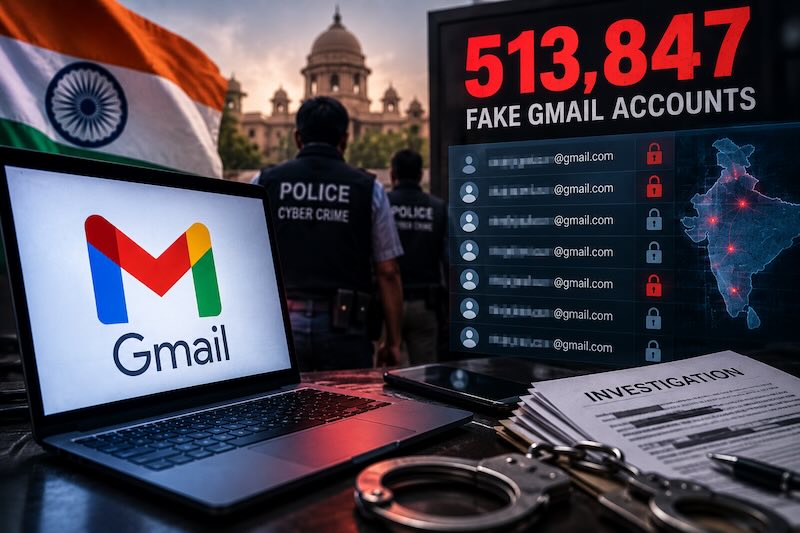
513 847 Gmail-fiók felhasználóneve és jelszava került elő egy Indiában felszámolt hálózatnál, amely a rendőrség szerint tömegesen hozott létre és értékesített e-mail-fiókokat. A nyomozás egy szeptember 10-én, közvetlenül az újdelhi BRICS-csúcs előtt érkezett bombafenyegetésből indult, majd olyan adatbázishoz vezette a gudzsaráti rendőröket, amely több mint félmillió Gmail-fiók hozzáférési adatait tartalmazta. Két embert letartóztattak, az egyik gyanúsított pedig a rendőrség szerint egy bangladesi vásárlónak is nagy tételben adott el fiókokat. Az indiai hatóságok most a Google-tól is választ várnak arra, hogyan működhetett ekkora hálózat úgy, hogy a fiókokhoz kétlépcsős azonosítást is beállítottak.
Az ügy nem egyetlen fenyegető levéllel kezdődött. India az elmúlt időszakban sorozatos hamis bombariadókkal küzdött: kormányzati hivatalok, bíróságok, iskolák és más intézmények kaptak olyan e-maileket, amelyek miatt épületeket kellett átvizsgálni és biztonsági erőket mozgósítani.
A gudzsaráti nyomozás szeptember 10-én kapott új lendületet. A helyi kormányzat bombafenyegetést kapott néhány nappal az Újdelhiben rendezett BRICS-találkozó előtt. A levél nemcsak indiai célpontokat említett, hanem olyan országokat is fenyegetett, amelyek együttműködtek Indiával a kiemelt nemzetközi rendezvény idején. A fenyegetés hamisnak bizonyult, a feladó felkutatása azonban jóval nagyobb hálózathoz vezetett.
513 847 cím és jelszó egyetlen adatbázisban
A rendőrség két ember letartóztatása után jutott hozzá ahhoz az adatbázishoz, amelyben 513 847 Gmail-azonosító és a hozzájuk tartozó jelszó szerepelt. Vivek Bheda, a gudzsaráti rendőrség magas rangú kiberbűnözési tisztviselője a Reutersnek azt mondta, ilyen mennyiségű hamis Gmail-fiókkal korábban nem találkoztak.
A nyomozók szerint a hálózat legalább 2022 óta működött. A fiókokat nem feltétlenül ugyanazok az emberek használták, akik létrehozták őket: nagyobb csomagokban továbbértékesíthették olyan vásárlóknak, akik később saját céljaikra vették igénybe az e-mail-címeket.
Az egyik letartóztatott férfi a rendőrség szerint közvetlen kapcsolatban állt egy bangladesi vásárlóval. A vevő nagy tételben vásárolt Gmail-fiókokat, majd ezekről küldött hamis bombafenyegetéseket. A fizetés egy része kriptovalutában történt.
Ez egyben megmagyarázza, miért értékes egy működő, előre elkészített e-mail-fiók a bűnözői piacon. A felhasználónak nem kell saját nevével vagy megszokott digitális környezetéből új profilt regisztrálnia; kész hozzáférést kap, amelyet rövid időre fenyegetésekhez, csalásokhoz vagy más visszaélésekhez használhat, majd eldobhat.
Mindegyiken működött a kétlépcsős azonosítás
A nyomozók számára az egyik legfurcsább részlet az, hogy a fiókokhoz kétfaktoros hitelesítést is beállítottak, és hogyan tudtak ilyen mennyiségű profilt létrehozni, hitelesítési eszközhöz kötni és működtetni anélkül, hogy a rendszer tömeges visszaélésként kiszűrte volna őket.
Bheda közölte, hogy a rendőrség megkeresi a Google-t, és a vállalatot hivatalosan is bevonja a vizsgálatba. A nyomozók a regisztrációs folyamatot, a visszaélések felismerésére szolgáló biztonsági mechanizmusokat és az esetleg kihasznált kiskapukat akarják megérteni, a platform működéséről és a biztonsági ellenőrzésekről akarnak információt szerezni. A Reuters megkeresésére a Google a cikk megjelenéséig nem adott választ.
Kedden egy újabb gudzsaráti bíróság kapott bombafenyegetést
Miközben a félmilliós hálózat ügyében folyt a nyomozás, kedden újabb fenyegető e-mail érkezett Gudzsarátban. A Rajkot District Court elleni levél délelőtt 10:03-kor futott be a helyi ügyvédi kamarához, és azt állította, hogy 15:11-kor bomba robban az épületben. A rendőrség kiürítette és átvizsgálta a helyszínt, de robbanószerkezetet nem talált. A levélben más gudzsaráti helyszíneket, köztük stratégiai ipari és kikötői létesítményeket is fenyegettek. A nyomozók vizsgálják, hogy a Rajkot bíróságának küldött e-mail címe szerepel-e az 513 847 azonosítót tartalmazó lefoglalt adatbázisban, hány fiókot használtak ténylegesen bűncselekményhez, hány került külföldre, kik vásárolták őket, és milyen más ügyekben bukkanhatnak fel ugyanazok az e-mail-címek.