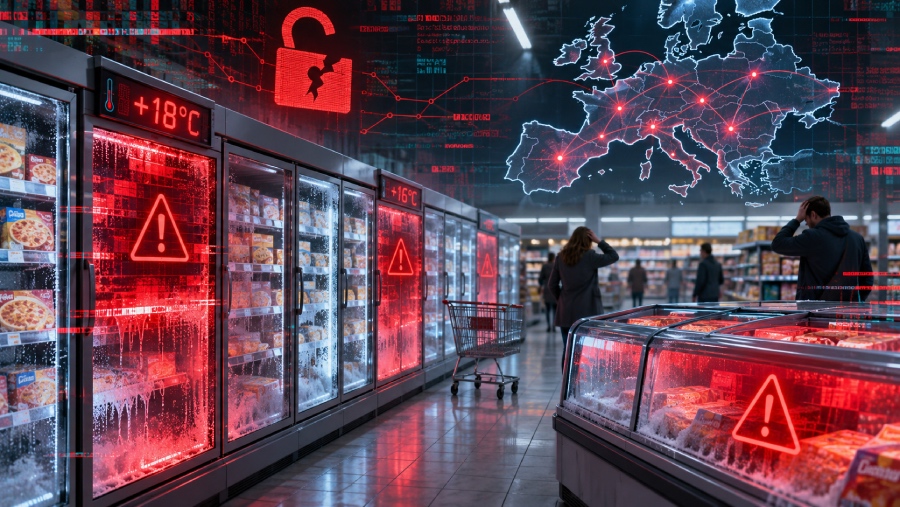

Újabb súlyos kibertámadás-sorozat rázta meg Európa élelmiszer-kereskedelmét: hét ország szupermarketjeiben manipulálták a hűtő- és fagyasztóberendezések működését, egyes üzletekben egészen 50 Celsius-fokig emelve a hőmérsékletet. Az áruházak dolgozói romlott húsokat, tejtermékeket és fagyasztott élelmiszereket távolítottak el a polcokról, miközben a hatóságok és a kiberbiztonsági szakértők a támadások hátterét vizsgálják. Alig három héttel ezelőtt Franciaországban mintegy 700 szupermarketet ért hasonló támadás, amely több tízmillió eurós károkat okozhatott.
November 2-ára virradó éjszaka Belgiumban, Észtországban, Írországban, Finnországban, Luxemburgban, Hollandiában és Svédországban jelentettek súlyos rendellenességeket a szupermarketek hűtőberendezéseinek működésében. A The Guardian és a Reuters beszámolói szerint a támadók több helyen távolról fértek hozzá az internetkapcsolattal rendelkező hűtésvezérlő rendszerekhez, és úgy módosították azok beállításait, hogy a hűtőszekrények és fagyasztók ne hűtsenek, hanem felmelegedjenek.
A történtek különösen azért aggasztóak, mert nem az üzletek hagyományos informatikai rendszereit, hanem közvetlenül az élelmiszerek biztonságos tárolását szolgáló berendezéseket érintették. A kibertámadás így nem pusztán adatvesztést vagy átmeneti üzemzavart okozhat, hanem néhány óra alatt teljes árukészleteket tehet tönkre.
Svédországban az ICA egyik sjöbói üzletében a hűtőrendszer hőmérsékletét 50 Celsius-fokra állították. Az áruház dolgozóinak jelentős mennyiségű élelmiszert kellett kidobniuk. Egy stockholmi ICA-üzlet arról számolt be, hogy a hajnali két óra körül történt kibertámadás után a fagyasztott árukészlete megsemmisült. A Coop üzletlánc hat boltjának érintettségét erősítette meg.
Belgiumban és Luxemburgban az Ahold Delhaize több tucat üzletében jelentkeztek problémák. A hűtőpultok kiürültek, egyes boltokban pedig tájékoztató feliratokon közölték a vásárlókkal, hogy kibertámadás miatt átmenetileg nem kaphatók hűtött és fagyasztott termékek. A vállalat szerint az elosztóközpontok tovább működnek, és az áruszállításban nem keletkezett fennakadás.
A belga Carrefour mintegy 700 üzletéből 15-ben jelentett hűtési problémákat, míg az Intermarché 15, a Colruyt pedig öt érintett boltról számolt be. A támadás a Spar és a Proxy Delhaize egyes egységeit is elérte. Belgiumban még az IKEA monsi áruházának fagyasztóberendezései is érintettek voltak, ezért bizonyos élelmiszereket elővigyázatosságból ki kellett vonni a forgalomból.
Írországban a SuperValu 13 üzletének hűtőrendszerét érte kibertámadás, Hollandiában legalább 17 kisebb üzletben észleltek hasonló problémákat. Észtországban a Selver egyik áruházában manipulálták a hűtést vezérlő számítógépet, a hőmérsékletet ott is 50 fokra emelték. Az észt berendezésszállító szerint azonban gyorsan beavatkoztak, így jelentős kár nem keletkezett. Finnországban a Kesko üzletlánc vizsgálja a rendellenességeket.
Franciaországban már több száz szupermarketet támadtak meg
A mostani események szinte pontosan megismétlik az októberi franciaországi kibertámadást, amelynek során akár 700 szupermarket hűtőrendszeréhez férhettek hozzá illetéktelenül. Az elkövetők több ezer hűtő- és fagyasztóberendezés beállításait változtatták meg, egyes készülékeket a mínusz 27 fok körüli üzemi hőmérsékletről 50 fok fölé melegítve. A támadók több esetben a riasztórendszereket is kikapcsolták, illetve meghosszabbították a berendezések leolvasztási ciklusait. A hűtés megszűnése miatt hatalmas mennyiségű friss húst, tejterméket és fagyasztott élelmiszert kellett megsemmisíteni. Egyes üzletek több mint 130 ezer eurós veszteséget szenvedtek el, két elzászi áruház együttes kára pedig elérte a 270 ezer eurót.
A franciaországi támadások során elsősorban a dán Danfoss vállalat által gyártott hűtésvezérlőket kompromittálták. A cég később közölte, hogy bizonyos biztonsági sérülékenységeket már korábban azonosított, és ügyfeleinek régóta javasolta a megfelelő frissítések telepítését. A francia kiberbiztonsági hatóság vizsgálata ugyanakkor megállapította, hogy más gyártók berendezései is célponttá váltak.
A párizsi ügyészség hivatalos nyomozást indított, a francia kormány pedig a nemzeti kiberbiztonsági hatóságot is bevonta az ügy feltárásába.
Az Európai Bizottság szerint az élelmiszer-ellátást támadják
Christophe Hansen, az Európai Bizottság mezőgazdaságért és élelmiszerügyekért felelős biztosa súlyos aggodalmát fejezte ki az ismétlődő támadások miatt. Értékelése szerint a történtek az európai élelmiszer-ellátási lánc megzavarására és a fogyasztói bizalom megingatására irányuló szándékos cselekmények. A szakértők szerint a veszély egyik legfontosabb oka, hogy a korszerű kereskedelmi hűtőrendszerek jelentős része már távolról felügyelhető. Ez megkönnyíti a karbantartást és az esetleges meghibásodások gyors észlelését, ugyanakkor új támadási felületet is létrehoz. Ha a hálózathoz kapcsolódó vezérlőegységek biztonsági hiányosságait nem javítják ki, a támadók közvetlenül beavatkozhatnak a fizikai berendezések működésébe.
John Billow, a svéd nemzeti kiberbiztonsági központ vezetője arról számolt be, hogy az országban jelentős mennyiségű olyan ipari és kereskedelmi vezérlőberendezést azonosítottak, amely az interneten keresztül hozzáférhető, és biztonsági frissítésre szorul.
A SentinelOne kiberbiztonsági vállalat szakértője, Tom Hegel arra hívta fel a figyelmet, hogy a mostani támadásoknál nem jelentkezett a zsarolóvírusos akcióknál megszokott pénzkövetelés. Ez felveti, hogy az elkövetők elsődleges célja nem a közvetlen anyagi haszonszerzés, hanem a kereskedelmi működés megzavarása és a károkozás lehetett.
Az elkövetők kilétét egyelőre nem sikerült megállapítani, és egyetlen csoport sem vállalta a felelősséget. Az európai biztonsági szervek a kritikus infrastruktúrákat érintő, akár állami hátterű hibrid műveletek veszélyével is számolnak, de a mostani támadásokat eddig nem kötötték bizonyítottan egyetlen országhoz sem.
A történtek rávilágítanak arra, hogy az európai élelmiszer-ellátás biztonsága egyre inkább a digitális infrastruktúra védelmétől is függ. A támadóknak már nem feltétlenül kell betörniük egy raktárba vagy fizikailag megrongálniuk egy üzlet berendezéseit: egy távolról elérhető, sérülékeny hűtésvezérlőn keresztül is jelentős károkat okozhatnak.
Források: The Guardian · Recorded Future News